攻击指标
Tenable One Identity Exposure 攻击指标 (IoA) 可帮助您的组织检测最先进漏洞利用技术对 Active Directory (AD) 基础设施的入侵企图,并立即采取防范措施,包括:
-
前三大事件:我们以统一方式呈现 IoA,在单个界面中显示实时时间线、影响 AD 的前三大事件及攻击分布情况。
-
有关 IoA 的详细信息:在 Tenable Identity Exposure 中,IoA 面板可提供在 AD 中发生的攻击相关信息。
-
IoA 相关事件:IoA 事件列表可提供有关针对 AD 发起的特定攻击的全面详细信息。利用这些信息,您可以根据 IoA 的严重性疾病做出适当响应。
攻击指标功能附带一系列旨在提升您调查能力的功能:
-
可搜索和可筛选:利用时间线轻松探索 IoA,或根据林、域和重要性级别应用筛选器,以高效获得有针对性的结果。
-
导出功能:允许以 PDF、CSV 或 PPTX 格式导出 IoA 数据。
-
修改图表类型:提供更改图表类型的选项,让您可以查看攻击严重性的分布情况或前 3 大高频攻击及其各自的发生次数。
-
针对 IoA 事件采取操作:允许您选择要关闭或重新打开的事件。
严重程度
Tenable One Identity Exposure 检测攻击并为其分配严重程度:
| 等级 | 描述 |
|---|---|
| 严重 - 红色 | 检测到经证实的后渗透利用攻击,攻击者需要先控制域才能实施该攻击。 |
| 高危 - 橙色 | 检测到允许攻击者控制域的重大攻击。 |
| 中危 - 黄色 | IoA 与可导致危险的特权提升或允许访问敏感资源的攻击有关。 |
| 低危 - 蓝色 | 通过警报提醒存在与侦察操作或低影响事件相关的可疑行为。 |
修复的优先级
识别影响较大且与您的特定安全风险和关注点一致的严重 IoA。
要降低误报或漏报真实攻击的风险,务必根据您的环境对 IoA 进行校准。具体操作如下:
-
调整阈值:校准 IoA 敏感度降低误报风险,确保警报具有实际意义和指导价值。
-
将帐户和活动列入白名单:防止合法活动触发 IoA,从而提高警报准确度并简化调查流程。
-
关联 IoA:分析不同 IoA 之间的关系,以识别更广泛的攻击模式。
用例
-
激活 IoA 后,选择导航窗格中的“攻击指标”或单击主页右上角的铃铛图标。

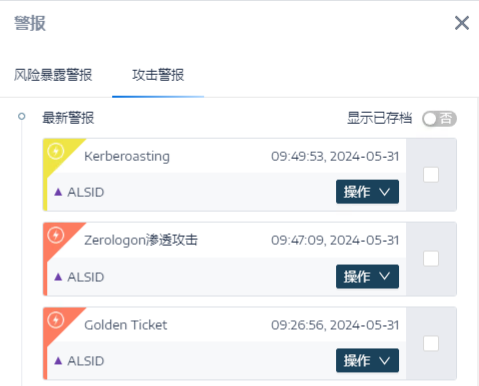
-
每个指标都会为您提供有关事件的详细信息,供您在查看后采取适当操作:
-
攻击发生时间
-
攻击描述
-
攻击来源
-
攻击目标
-
MITRE ATT&CK® 信息
-
YARA 检测规则
-
其他资源
-
-
选择“详细信息”以访问“描述”(如此例中所示),并重点关注“本地管理员枚举”。
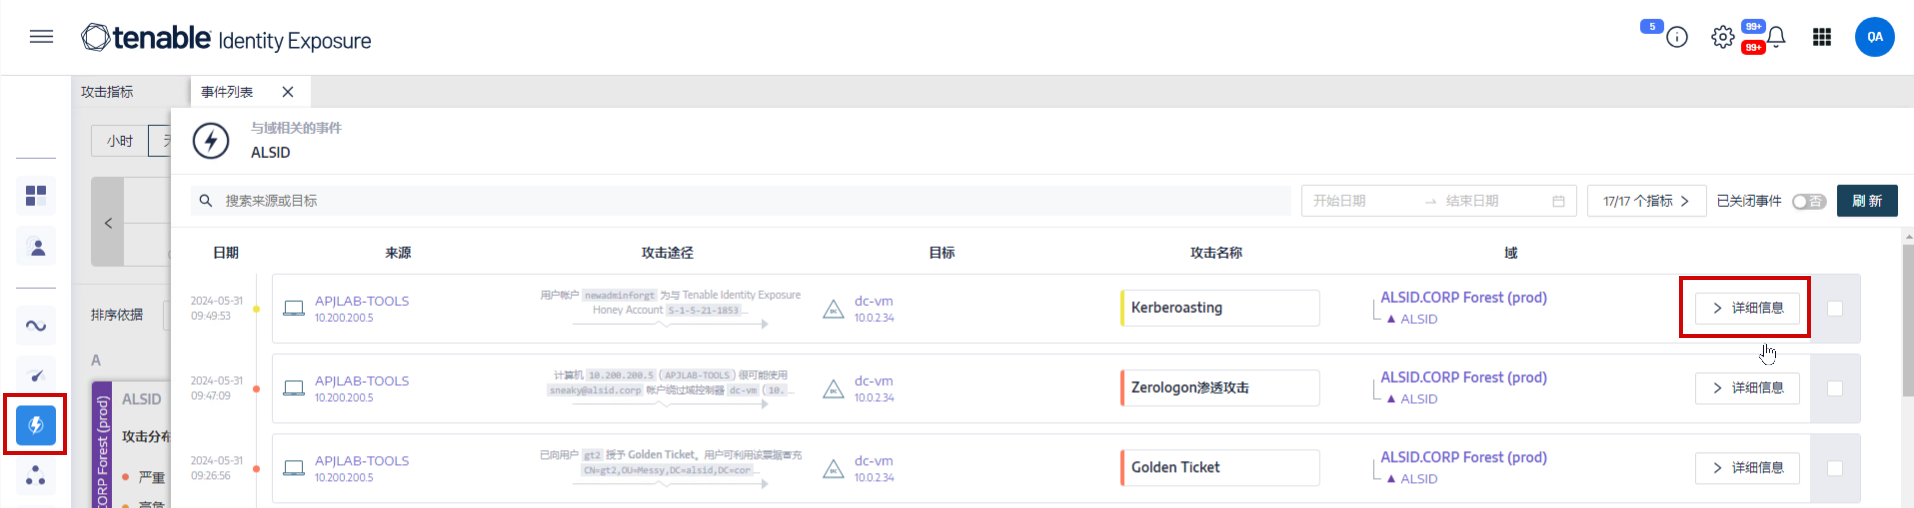
-
“描述”选项卡提供有关针对 Active Directory (AD) 发起的特定攻击的信息。
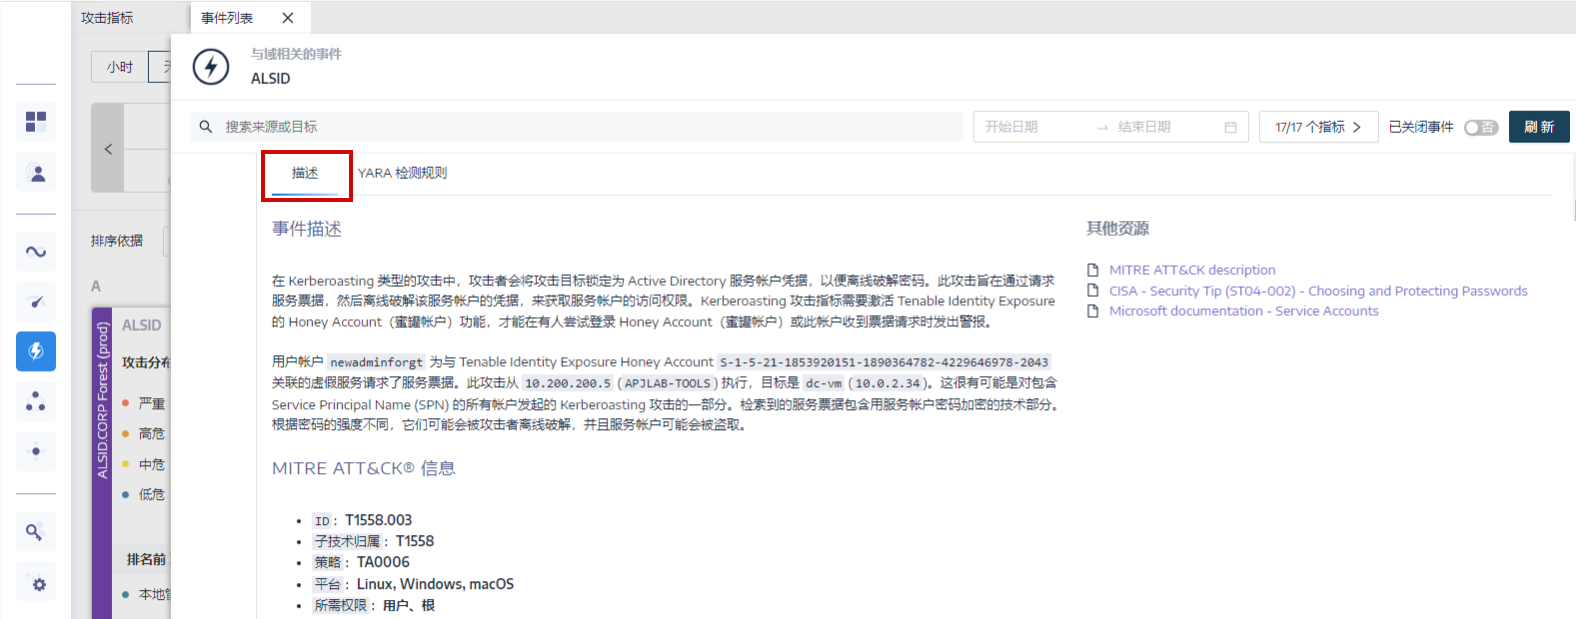
-
“YARA 检测规则”选项卡提供有关 YARA 规则的信息。Tenable Identity Exposure 可利用这些规则来检测网络级别的 Active Directory 攻击,从而增强整体检测能力。
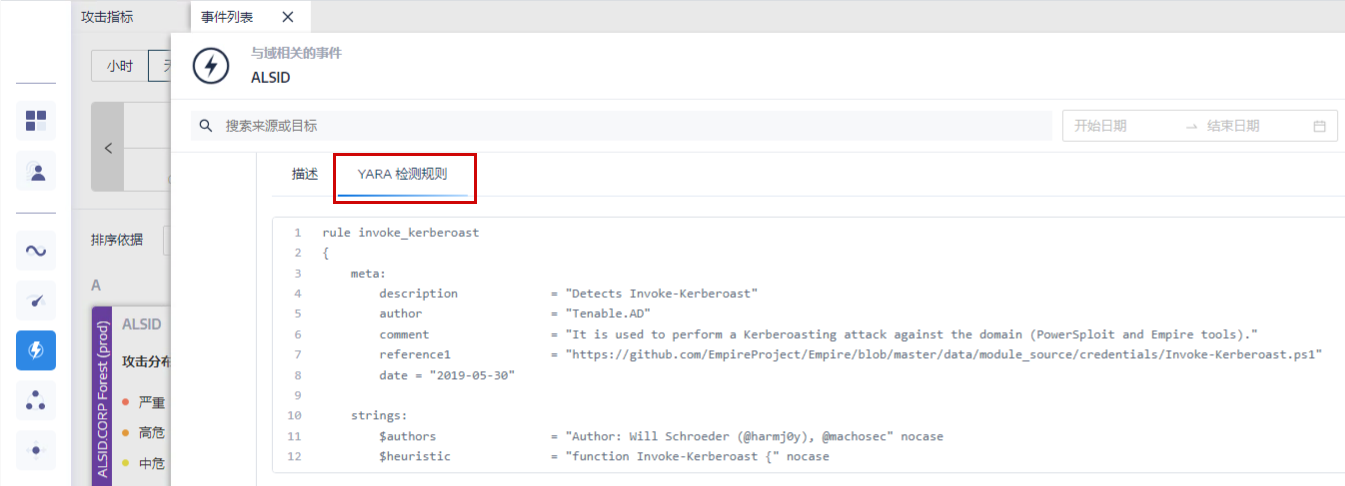
-
请与 Active Directory 管理员或相关利益相关者协作,共同调查和解决事件,决定是关闭还是重新打开该事件,并采取措施以防止其再次发生。
-
如果是经过识别或获得授权的攻击,您可以相应地选择自定义 IoA,以防 IoA 在未来的实例中对其进行标记。
另请参阅
-
Indicators of Attack
-
Customize an Indicator