使用 LDAP 进行身份验证
Tenable One Identity Exposure 让您可以使用轻型目录访问协议 (LDAP) 进行身份验证。
要启用 LDAP 身份验证,您必须准备以下内容:
-
预配置的服务帐户,并且其用户名和密码可用于访问 Active Directory。
-
预配置的 Active Directory 组。
设置 LDAP 身份验证后,LDAP 选项会显示在登录页面的选项卡中。
配置 LDAP 身份验证的步骤:
-
在 Tenable One Identity Exposure 中,点击“系统”>“配置”。
此时会出现配置窗格。
-
在“身份验证”部分下,点击“LDAP”。
-
点击“启用 LDAP 身份验证”,切换至已启用状态。
此时会出现一个 LDAP 信息表单。
-
提供以下信息:
在“LDAP 服务器地址”框中,键入以“ldap://”开头并以域名和端口号结尾的 LDAP 服务器 IP 地址。
注意:如果使用 LDAPS 服务器,请键入以“ldaps://”开头并以域名和端口号结尾的地址。请遵循此过程完成 LDAPS 的配置。
在“用于查询 LDAP 服务器的服务帐户”框中,键入用于访问 LDAP 服务器的标识名 (DN)、SamAccountName 或 UserPrincipalName。
在“服务帐户密码”框中,键入此服务帐户的密码。
在“LDAP 搜索库”框中,键入 Tenable One Identity Exposure 用于搜索尝试连接的用户的 LDAP 目录,以“DC=”或“OU=”开头。这可以是根目录或特定的组织单位。
在“LDAP 搜索过滤器”框中,键入 Tenable One Identity Exposure 用于过滤用户的属性。Active Directory 中用于身份验证的标准属性为 samaccountname={{login}}。登录的值是用户在身份验证期间提供的值。
-
对于“启用 SASL 绑定”,执行下列操作之一:
-
如果您为服务帐户使用 SamAccountName,请点击“启用 SASL 绑定”,切换至已启用状态。
-
如果您为服务帐户使用标识名或 UserPrincipalName,请将“启用 SASL 绑定”保持在已禁用状态。
Windows Server 2025 的重要注意事项:Windows Server 2025 中有一个限制,即已禁用 SASL 绑定的 LDAP 配置仅在启用 LDAPS 时才有效。
为确保功能正常,请执行以下操作:
如果为 Tenable 服务帐户使用 UPN 或 DN,您可在 LDAP 配置中启用 SASL 绑定,SASL 绑定将正确运行。
如果您希望禁用 SASL 绑定,则必须为 LDAP 启用 LDAPS 才能正常工作。
-
-
在“默认配置文件和角色”部分下,点击“添加 LDAP 组”,以便指定允许身份验证的组。
此时会出现一个 LDAP 组信息表单。
-
在“LDAP 组名称”框中,键入组的可分辨名称(例如:CN=TAD_User,OU=Groups,DC=Tenable,DC=ad)
-
在“默认配置文件”下拉框中,为允许的组选择配置文件。
-
在“默认角色”框中,为允许的组选择角色。
-
-
如有必要,单击“+”图标,添加新的允许的组。
-
单击“保存”。
要在 AD 中为“Protected Users”组的成员使用 LDAP,请执行以下操作:
由于 Protected Users 组的成员无法使用 NTLM,因此您务必正确配置 LDAP 身份验证,以便使用 Kerberos。
-
先决条件:您必须已在 Microsoft Active Directory 中配置用户主体名称 (UPN)。这是一种类似于电子邮件地址的用户名格式。它通常遵循 [email protected] 格式,其中“username”为用户的帐户名称,“domain.com”为帐户所在的域。
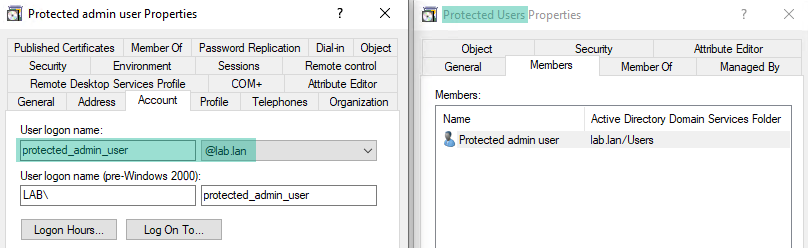
-
使用您的凭据登录 Tenable One Identity Exposure。
-
配置以下 LDAP 选项:
-
将 FQDN 用于 LDAP 服务器的地址(确保安全中继可以解析该域名)。
-
使用 UPN 格式的服务帐户(例如 [email protected])。
-
将 LDAP 搜索筛选器设置为“(userprincipalname={{login}})”
-
将 SASL 绑定设置为“开启”。
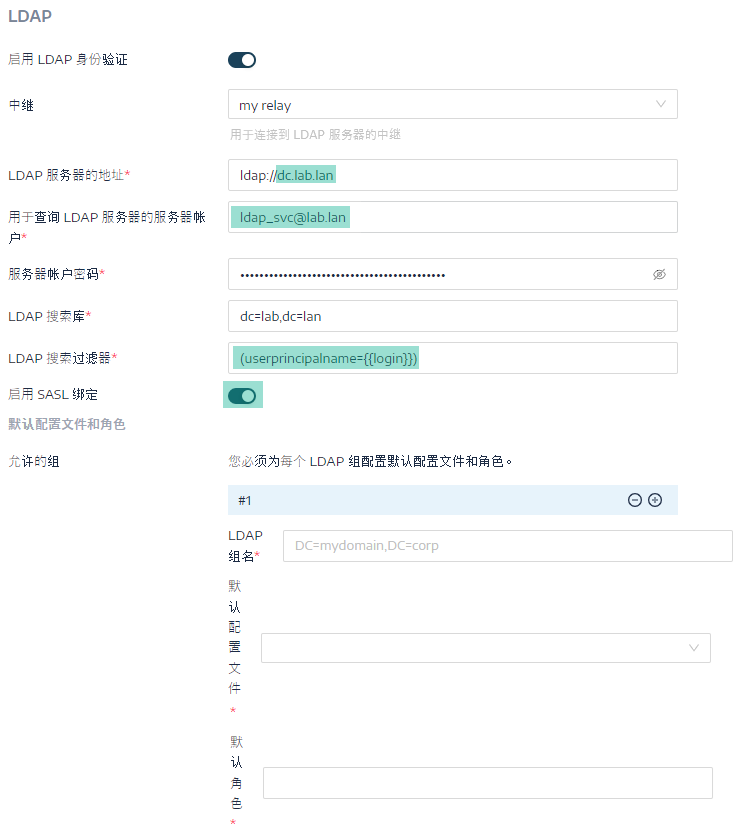
-
-
以“Protected Users”组成员的身份,结合使用 LDAP 凭据与用户主体名称语法登录 Tenable Identity Exposure。
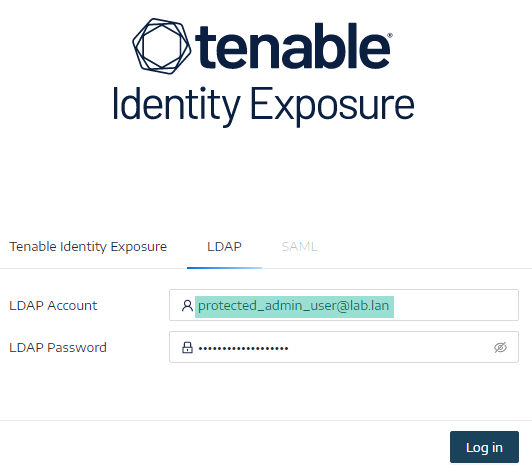
为 LDAPS 添加自定义受信任证书颁发机构 (CA) 证书的步骤:
-
在 Tenable One Identity Exposure 中,单击“系统”。
-
点击“配置”选项卡以显示配置窗格。
-
在“应用程序服务”部分下,点击“受信任的证书颁发机构”。
-
在“其他 CA 证书”框中,粘贴要供 Tenable One Identity Exposure 使用的您公司的 PEM 编码可信 CA 证书。
-
单击“保存”。
LDAP 身份验证问题
完成并保存配置后,LDAP 选项应出现在登录页面上。要确认配置有效,您必须能够使用 LDAP 帐户登录。
错误消息
此时会出现两条错误消息:
-
身份验证过程中出错。请重试。
-
在这种情况下,配置存在问题。
-
仔细检查整个配置。
-
检查托管 Tenable One Identity Exposure 的服务器是否能够访问 LDAP 服务器。
-
检查用于搜索的帐户是否能够在 LDAP 服务器上绑定。
-
有关更多详细信息,请查看应用程序日志。
-
-
您的登录名或密码错误。
-
确认您未开启大写锁定,然后重新输入您刚才所试的登录名和密码。
-
这可能是因为组过滤器、搜索过滤器或搜索库字段存在问题。
-
尝试暂时删除任何组筛选设置。有关更多详细信息,请查看应用程序日志。
-
有关安全配置文件和角色的更多信息,请参阅: