Microsoft 365 SMTP OAuth 配置
Microsoft 365 中基本身份验证的弃用
作为 Microsoft 持续提升安全性的举措之一,Exchange Online(属于 Microsoft 365)中的基本身份验证将在 2026 年 3 月之前完全弃用并禁用。(详情请参阅 Microsoft 官方公告。)
对 Tenable One Identity Exposure 的影响
Tenable One Identity Exposure 包含发送电子邮件报告和警报的功能。如果您目前使用基本身份验证连接到 Microsoft 365 的 SMTP 服务,那么在基本身份验证禁用后,您将无法再从 Tenable One Identity Exposure 接收电子邮件报告或警报。
为避免服务中断,Tenable One Identity Exposure 支持使用 OAuth,这是 Microsoft 365 提供的一种现代且安全的身份验证协议。Tenable One Identity Exposure 强烈建议您为此变更做好准备,以确保继续接收电子邮件通知。
请按照以下步骤在 Microsoft 365 中配置 SMTP OAuth 身份验证,以在 Tenable One Identity Exposure 中启用安全的电子邮件发送功能。
先决条件
-
Microsoft 365 管理员访问权限
-
具有管理员特权的 PowerShell
-
活跃的 Microsoft 365 租户
-
已安装 PowerShell 模块 ExchangeOnlineManagement [请参阅步骤 6]
-
已安装 PowerShell 模块 ExchangePowerShell [请参阅步骤 6]
OAuth 配置
-
 配置 Exchange Online API 权限
-
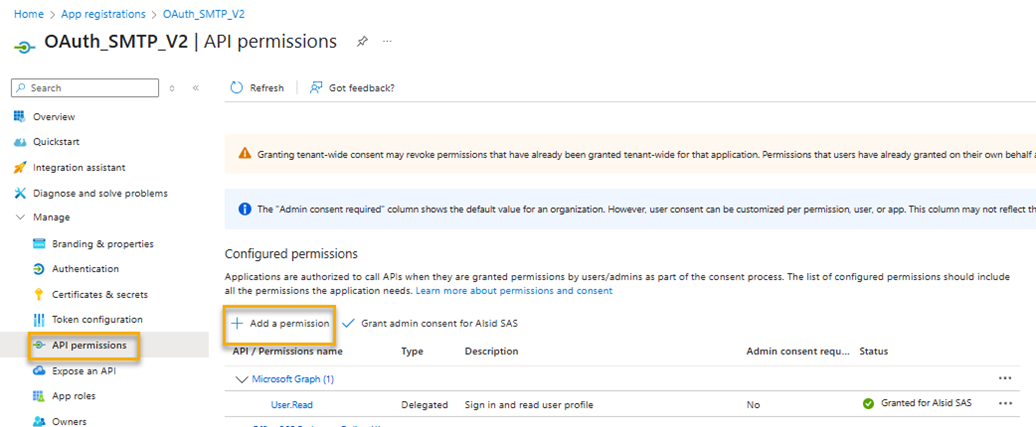
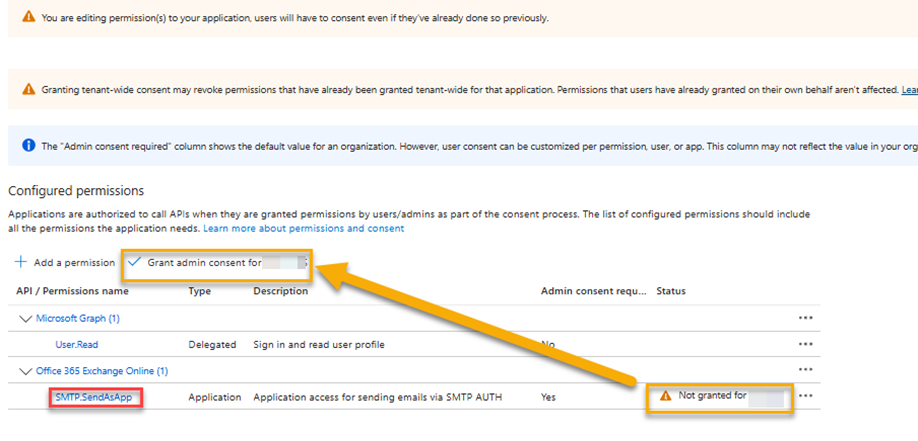
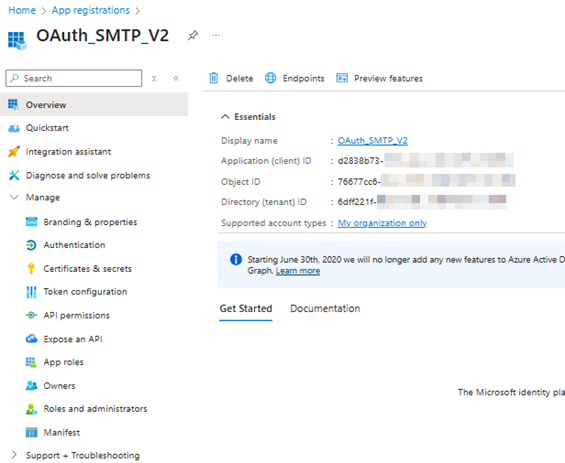
在新创建的“应用注册”中,从左侧菜单中选择“API 权限”。
-
点击“+ 添加权限”。
-
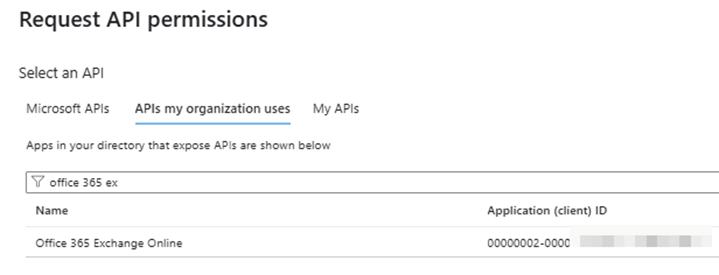
选择“Office 365 Exchange Online API”。
-
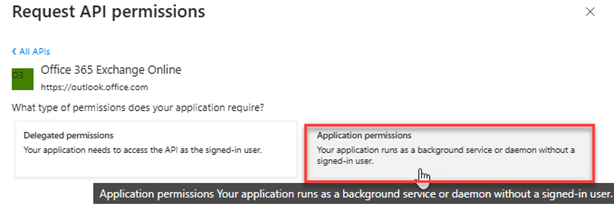
选择“应用程序权限”。
-
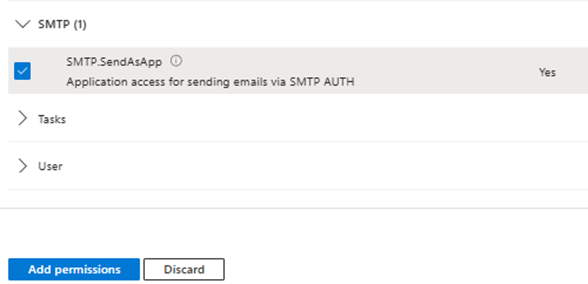
向下滚动并选择“SMTP.SendAsApp”。
-
点击“添加权限”。
-
点击“为 [贵组织名称] 授予管理员同意”。
-
-
创建客户端密钥
-
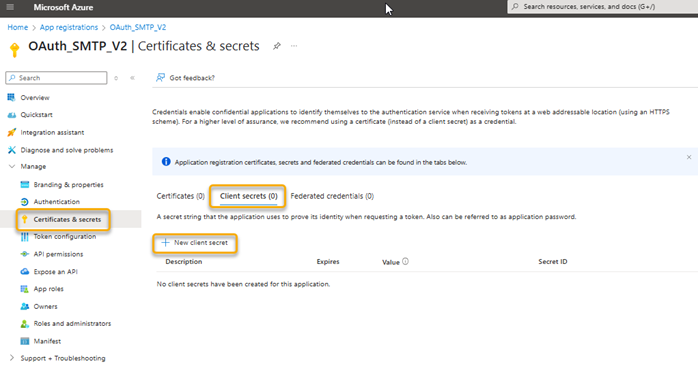
在“应用注册”中,前往左侧菜单的“证书和密钥”。
-
在“客户端密钥”下,点击“+ 新建客户端密钥”。
-
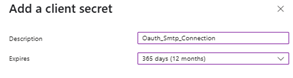
输入密钥描述。
-
根据您的安全策略选择到期期限。
重要说明:请在客户端密钥过期前通过创建新的密钥并在 Tenable One Identity Exposure 中进行配置,以确保其轮换。如果未及时更新凭据,密钥过期后 Tenable One Identity Exposure 中的电子邮件发送功能将会失败。
-
单击添加。
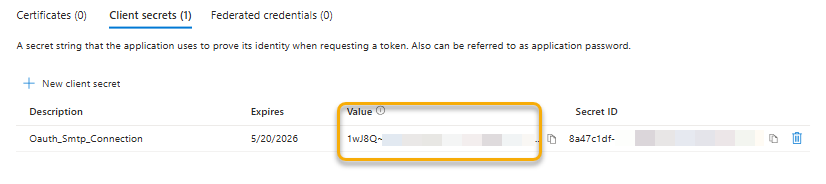
重要说明:请复制并安全地保存生成的密钥值,因为该值之后将不再显示。您在下一步中将用到该密钥,而且之后将无法再找回。
-
-
准备用户邮箱
-
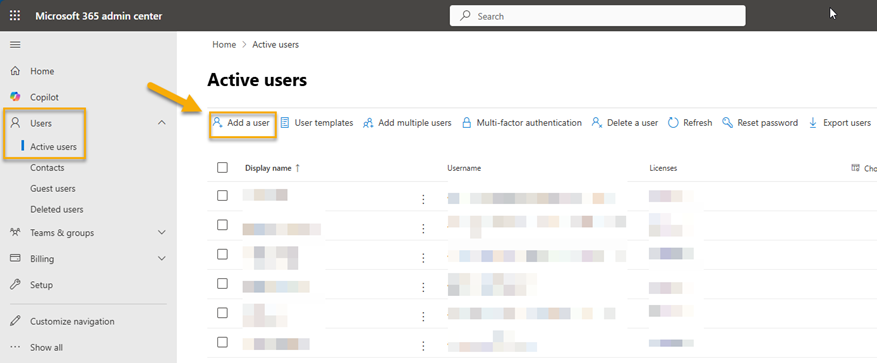
导航到“用户”>“活跃用户”。
-
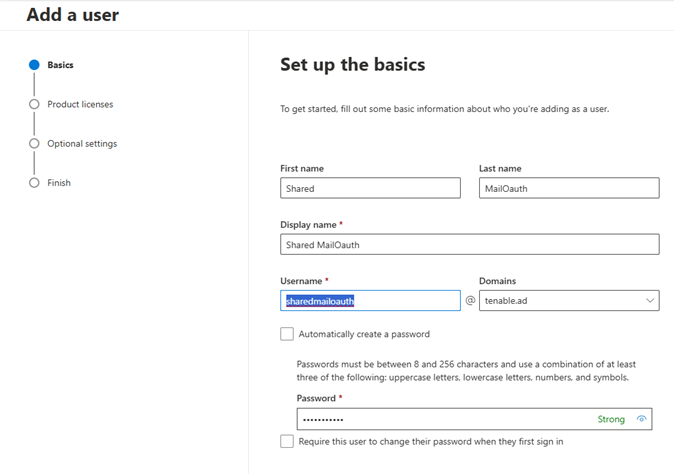
您可以选择一个现有用户,或者创建一个新的共享邮箱,用于 SMTP 邮件发送。
-
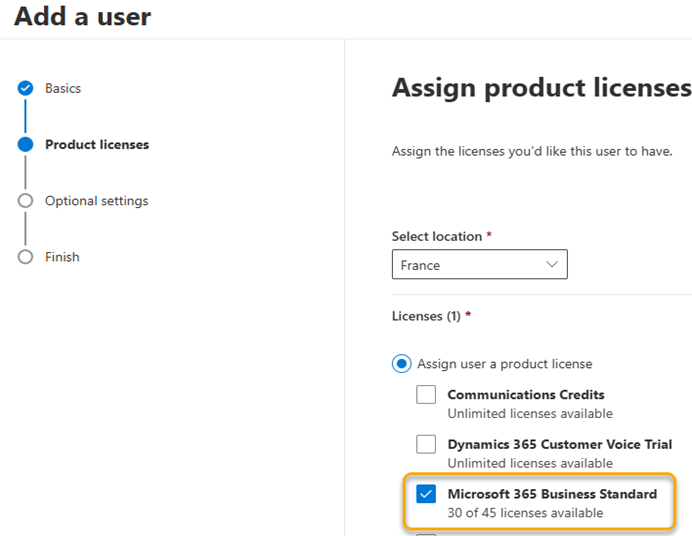
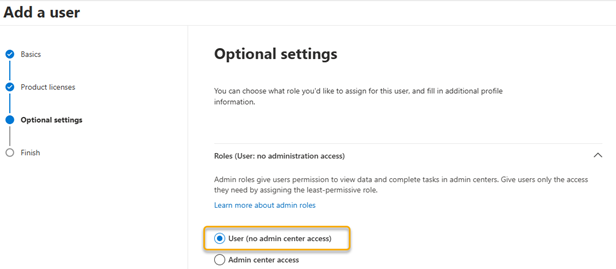
确保为邮箱分配了适当的 Office 365 许可证。
-
在邮箱上启用经身份验证的 SMTP
-
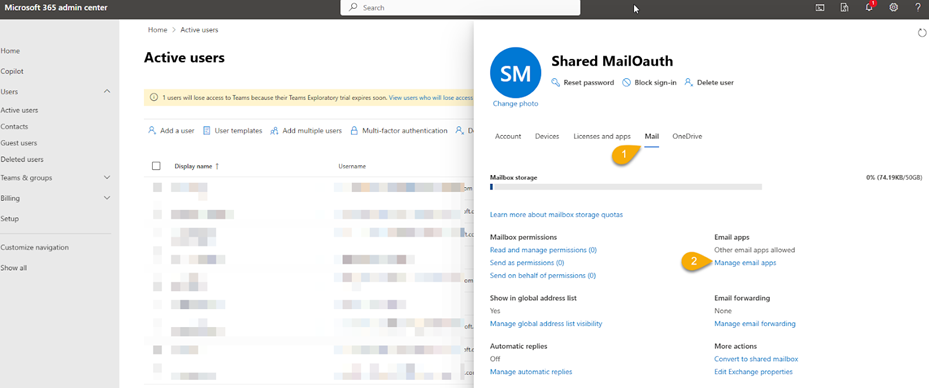
导航到“用户”>“活跃用户”。
-
选择您要配置的用户邮箱。
-
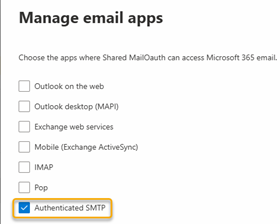
点击“邮件”>“管理电子邮件应用”。
-
取消选中所有选项,然后仅勾选“经身份验证的 SMTP”。
-
单击“保存”。
-
安装所需的 PowerShell 模块
-
打开 PowerShell,并运行以下命令:
复制Install-Module -Name ExchangeOnlineManagement
Import-Module ExchangeOnlineManagement
Install-Module -Name ExchangePowershell
Import-Module -Name ExchangePowershell
# Connect to Exchange Online (replace <Tenant ID> with your actual Tenant ID)
Connect-ExchangeOnline -Organization <Tenant ID>
-
-
在 Exchange 中注册服务主体
-
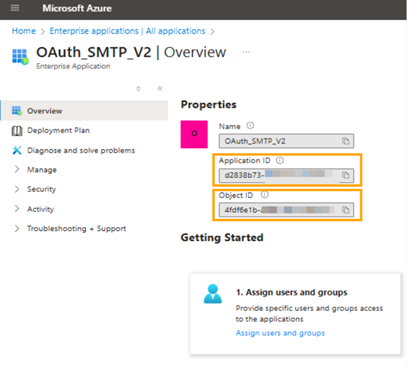
在 PowerShell 会话中(仍连接到 Exchange Online),根据此前获取的参数值修改并执行以下命令:
复制# Register the service principal
New-ServicePrincipal -AppId "<AppID>" -ObjectId "<ObjectID>"
-
-
添加邮箱权限
-
在同一 PowerShell 会话中,为应用程序的服务主体授予对目标邮箱的访问权限:
复制Add-MailboxPermission -Identity "<[email protected]>" -User "<APPID>" -AccessRights FullAccess注意:将“<[email protected]>”替换为您希望使用的邮箱的实际电子邮件地址,并将“<APPID>”替换为您的服务主体的应用程序 ID。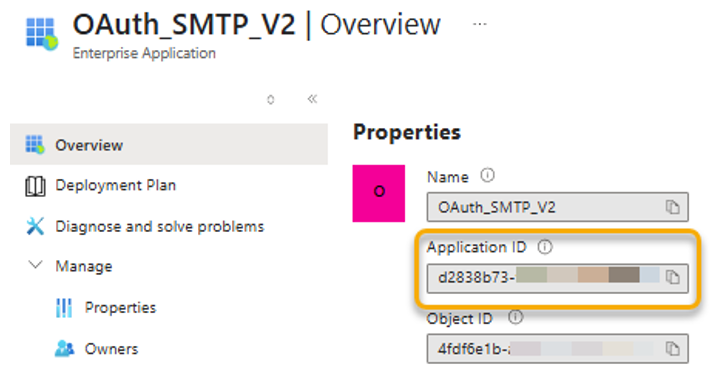
-
-
收集 OAuth 配置信息
为了让 Tenable One Identity Exposure 使用 OAuth SMTP 身份验证,请提供以下此前收集的信息:
-
租户 ID:Microsoft 365 租户 ID
-
客户端 ID:应用注册的应用程序(客户端)ID
-
客户端密钥值:您此前创建并保存的密钥值
-
发件人电子邮件:您配置的邮箱的电子邮件地址
-